Kuo didesnę gyvenimo dalį perkeliame į internetą, tuo dažniau tenka įrodinėti, kas esame. Vardas, pavardė, gimimo data, lytis – kiek iš tiesų apie mus turi žinoti sistema, kad galėtų patvirtinti mūsų tapatybę? Atsakymas priklauso nuo situacijos, tačiau taisyklių, pagal kurias tai vyksta, dažniausiai nematome. Visgi būtent jos gali nulemti, kiek apie save turėsime atskleisti ir kiek mūsų duomenų liks privatūs.
Pavyzdžiui, naudodamiesi pavėžėjimo ar maisto pristatymo platformomis, paliekame skaitmeninį savo kasdienybės pėdsaką. Tokių paslaugų teikėjai gali kaupti informaciją apie tai, kur ir kada keliaujame, iš kur užsisakome kokį maistą ar kokiais adresais jis pristatomas. Tačiau ar tam, kad paslauga veiktų, būtina saugoti visą šią informaciją metų metus? Ir ar kiekvienu atveju sistemai tikrai reikia žinoti daugiau, nei būtina konkrečiai paslaugai suteikti?
Šių paslaugų teikėjai gali rinkti informaciją apie tai, kur ir kada keliaujame, iš kur užsisakome maistą ir kokiais adresais jis pristatomas. Tačiau ar paslaugos teikėjui tikrai būtina daugelį metų saugoti visą šią informaciją, kad galėtų atlikti savo darbą? Ir ar sistemai visada reikia žinoti daugiau, nei būtina konkrečiai paslaugai suteikti?
Reikalingas techninis pagrindas
„Visuomenei būtinos techninės priemonės, užtikrinančios, kad duomenys būtų laiku ištrinti ir nebūtų saugomi pernelyg ilgai. Reikalingi ir nustatyti standartai, numatantys, kokie duomenys būtini asmenims identifikuoti konkrečiose situacijose. Kartais nebūtina nurodyti vardo ir pavardės – pakanka žinoti amžių, norint nustatyti, ar asmuo turi teisę prieiti prie tam tikrų išteklių“, – sako K. Rannenberg.
Visgi šiandieninė aplinka kelia iššūkius: sparčiai plintantis dirbtinis intelektas (DI), augančios kibernetinės grėsmės ir vis daugiau skaitmeninių paslaugų keičia tai, kaip suprantame tapatybę, privatumą ir pasitikėjimą technologijomis.
DI diktuoja naujus standartus
ISO ir IEC tarptautiniai standartai – ypač svarbūs skirtingose šalyse ir organizacijose. Pavyzdžiui, jie gali padėti jaustis ramiau keliaujant po Europą ar kitas pasaulio šalis, kai asmens duomenis tvarko ten veikiantys paslaugų teikėjai.
„Jei matote standartą, minimą konkrečios įmonės veiklos sąlygose, geriau suprantate, kas vyksta“, – pažymi K. Rannenberg.
Kauno technologijos universiteto (KTU) Kibernetinio saugumo kompetencijų centro (KSKC) vadovas prof. dr. Šarūnas Grigaliūnas tikina, kad per paskutinius kelerius metus DI padarė tokią įtaką, kurios niekas nesitikėjo.
„Šios technologijos iš esmės pakeitė visą verslą aplinkui. Kadangi standartų priėmimas yra lėtas procesas, DI poveikis, jo naudojimas, duomenų kaupimas, sistemos, kurių pagrindas yra DI – ypač aktuali šios dienos tema. Daug naujų sričių turi būti perimta ir perkelta į standartą“, – pažymi jis.
Kyla individo teisių išsaugojimo iššūkis
Ekspertai atkreipia dėmesį, kad DI leidžia surinkti ir analizuoti vis didesnius duomenų kiekius, tačiau kyla klausimas – ar tai keičia pačią privatumo sampratą, ar tik jo užtikrinimo praktiką?
„Nuomonės šiuo klausimu skiriasi. Mūsų darbo grupei galiausiai teks sutarti, kokių priemonių derinių reikia imtis privatumui tokiose situacijose apsaugoti. Tikėtina, kad kai kuriuos DI poveikio aspektus ir pasekmes suprasime tik po kelerių metų“, – tikina K. Rannenberg.
Anot KTU profesoriaus, ne mažiau svarbi tampa ir ES skaitmeninės tapatybės dėklių (angl. European Digital Identity Wallet, EUDI Wallet) plėtra, kelianti naujus klausimus dėl vieningo identifikavimo ir prieigos prie duomenų.
DI tendencijos ir jo keliamos rizikos neabejotinai viena svarbiausių sričių, tačiau J. Schallaböck ragina nepamiršti ir kitų aktualių temų.
„Viena jų – klausimas, kaip užtikrinti, kad skaitmeninės visuomenės iš tikrųjų saugotų individo teises. Tai tampa sudėtinga kaskart atsiradus naujam išradimui ar pritaikymo būdui. Pavyzdžiui, kalbant apie tokias sistemas kaip „Bolt“: kaip užtikrinti, kad „Bolt“ neturėtų duomenų apie tai, kur keliavau pastaruosius kelerius metus? Žinoma, jiems šių duomenų reikia paslaugai teikti, kita vertus, aš galiu nenorėti, kad šie duomenys nutekėtų į išorę“, – sako J. Schallaböck.
Padeda stiprinti kritinės infrastruktūros apsaugą
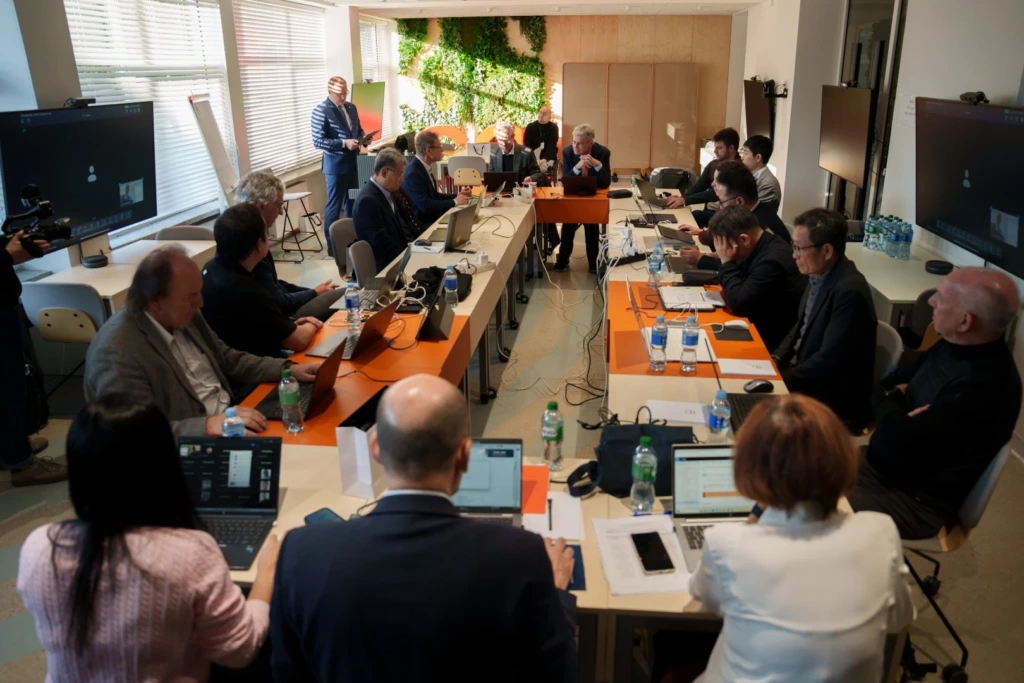
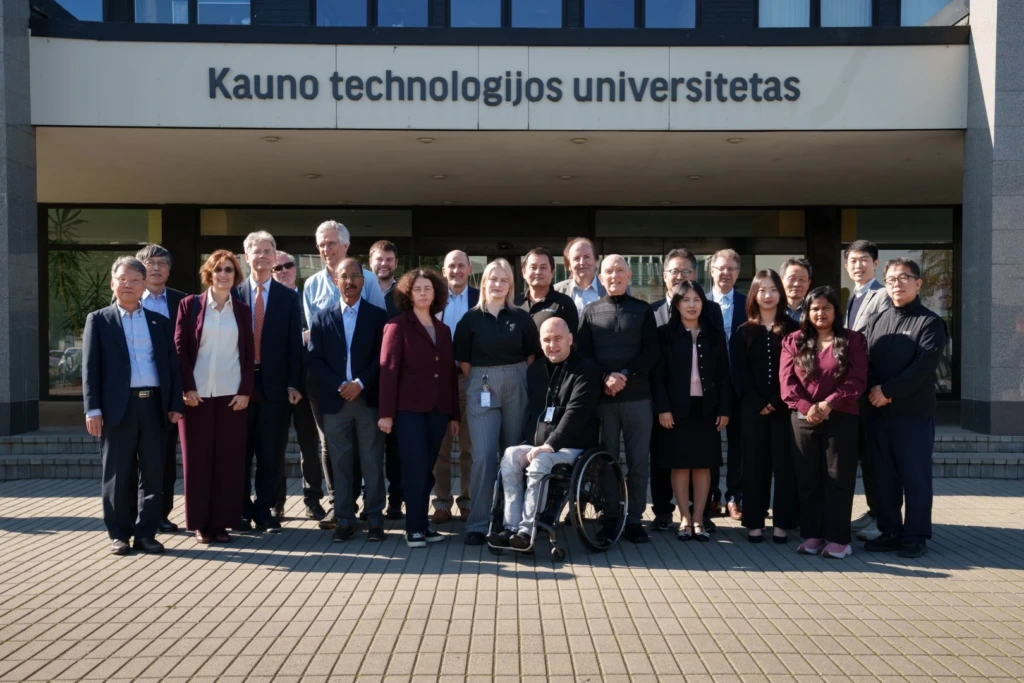
57-asis tarptautinės ISO/IEC JTC 1/SC 27/WG standartizacijos darbo grupės, dirbančios tapatybės valdymo ir privatumo technologijų srityje, posėdis šiemet vyko KTU. Jį kartu su Lietuvos akreditacijos ir standartizacijos agentūra (LASA) organizavo KTU Kibernetinio saugumo kompetencijų centras (KSKC).
Pasak prof. dr. K. Rannenberg, darbas akademinėje erdvėje daro tarptautinį standartizavimą ne tik matomą, bet ir apčiuopiamą tiek studentams, tiek tyrėjams.
„Tai gali padėti suprasti, kad tarptautiniai standartai nėra kažkas abstraktaus – tai dalykai, kuriuos kuria realūs žmonės, – tikina jis. – Ypatingai svarbu, kad tarptautiniai standartai atspindėtų pasaulio įvairovę ir apimtų skirtingus požiūrius. Įsitraukdama į šį procesą, Lietuva užtikrina, kad į jos siūlomą požiūrį būtų atsižvelgta“.
K. Rannenberg pastebi, kad Lietuva tarptautinei bendruomenei gali būti įdomi ir savo istorine patirtimi. Ji primena, kad laisvę iškovoti nėra lengva. „Norint išsaugoti laisvę privatumas tampa esminiu elementu. Būtent jis leidžia piliečiams laisvai reikšti savo nuomonę ir ginti demokratiją“, – sako jis.
Ne mažiau svarbus valstybės saugumą užtikrinančių sistemų atsparumas. KTU KSKC vadovo teigimu, tarptautiniai standartai padeda stiprinti kritinės infrastruktūros apsaugą. „Privalome informacines sistemas saugoti pagal šiuos reikalavimus ir atsižvelgti į pačias geriausias pasaulio praktikas. Tai padėtų išvengti tokių incidentų, kaip neseniai įvykusi duomenų vagystė Registrų centre“, – tikina Š. Grigaliūnas.